OpenAI Daybreak Nedir? ChatGPT'nin Siber Güvenlik Modelleri
OpenAI Daybreak nedir, Daybreak Blue ile Red farkı ne, ChatGPT'nin siber güvenlik modeli GPT-5.6-Cyber'i kimler kullanabiliyor? Başvuruyu ve Google, Anthropic farkını anlattık.
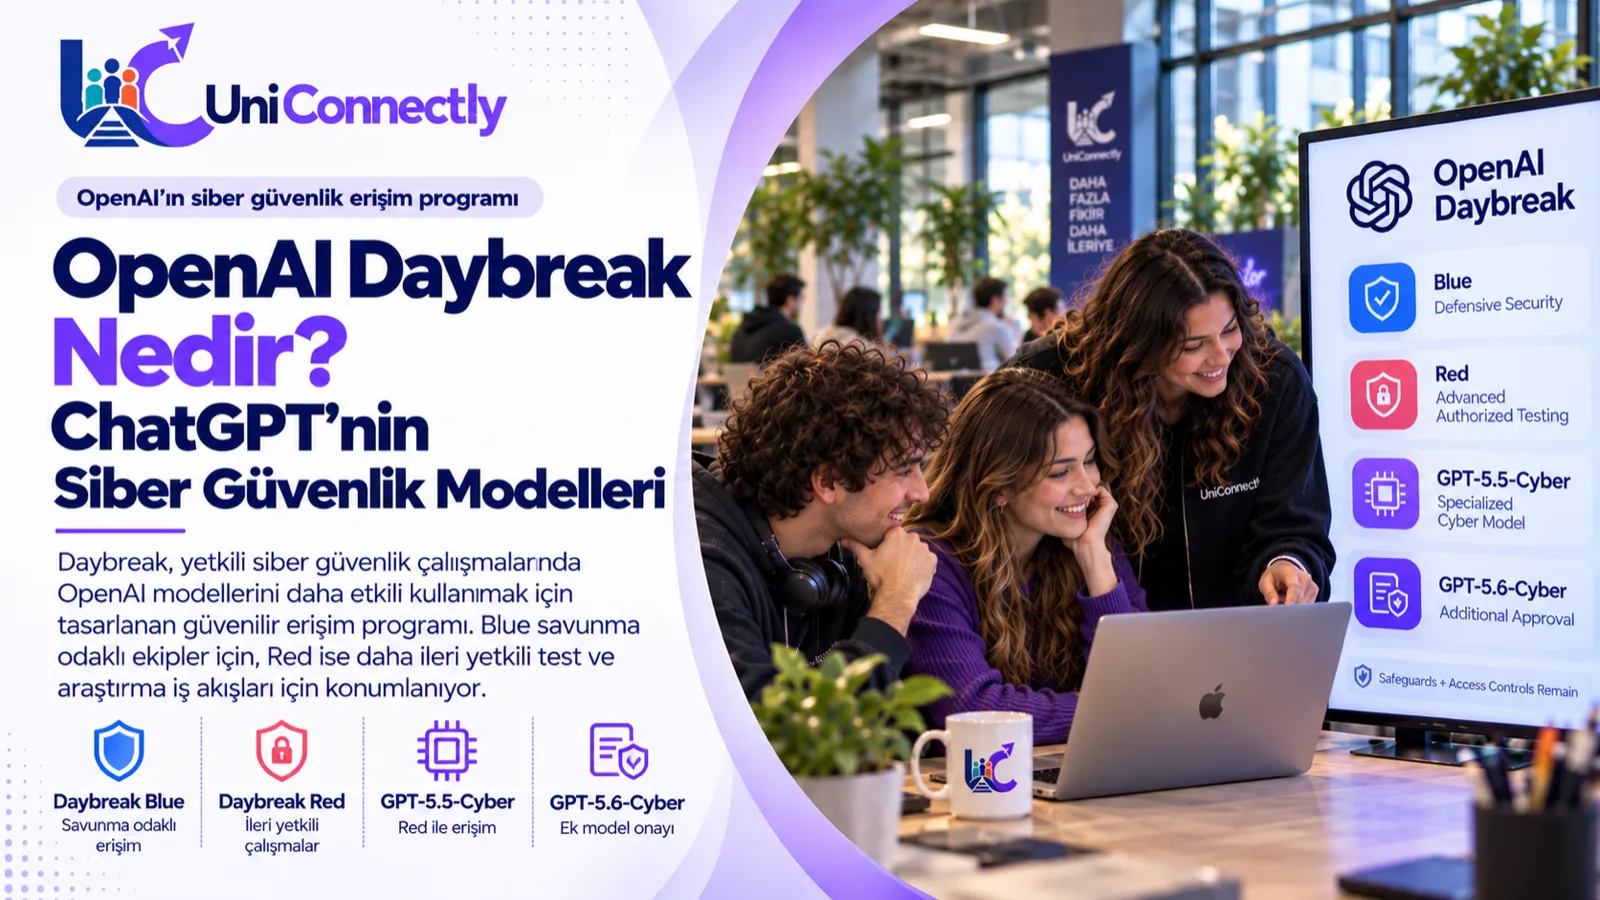
OpenAI Daybreak, ChatGPT'yi ve OpenAI API'yi geliştiren OpenAI'ın siber güvenlik için güvenilir erişim programı. Doğrulanıp onaylanan savunma ekiplerine ve güvenlik uzmanlarına, OpenAI'ın en güçlü modellerini siber güvenlik işlerinde daha az reddedilen bir biçimde kullanma imkânı veriyor. Program iki kademeli: savunma işleri için Daybreak Blue, sızma testi ve açık doğrulama gibi ileri işler için Daybreak Red. Red kademesi, OpenAI'ın siber güvenlik için özel eğittiği GPT Cyber modellerine, örneğin şirketin en gelişmiş siber güvenlik modeli olarak tanıttığı GPT-5.6-Cyber'e de erişim sağlıyor. Bu yazıda Daybreak'in nasıl işlediğini, GPT Cyber modellerinin ne olduğunu, kimlerin nasıl başvurabildiğini ve aynı yarışta Google ile Anthropic'in ne yaptığını OpenAI'ın kendi belgelerine dayanarak anlatıyoruz.
OpenAI'ın siber güvenlik araçları tek bakışta
| Model ya da program | Ne | Kimler kullanabiliyor |
|---|---|---|
| GPT-5.6-Cyber | En gelişmiş siber güvenlik modeli | Daybreak Red onaylıları |
| GPT-5.5-Cyber | Siber güvenliğe özel model | Daybreak Red onaylıları |
| GPT-5.4-Cyber | İlk savunma odaklı Cyber modeli | Doğrulanmış savunmacılar |
| Daybreak Blue | Ana modellerde daha az ret | Onaylı savunma ekipleri |
| Daybreak Red | Sızma testi ve açık doğrulama | Ayrıca onaylanan uzmanlar |
Daybreak Blue ve Daybreak Red farkı nedir?
Daybreak, OpenAI'ın siber güvenlik için güvenilir erişim programı; yardım sayfasının adıyla "Trusted Access for Cyber". Program iki kademeden oluşuyor:
| Daybreak Blue | Daybreak Red | |
|---|---|---|
| Amaç | Savunma işleri | İleri düzey, yetkili güvenlik işleri |
| Örnek işler | Açık bulma, güvenli kod incelemesi, zararlı yazılım analizi, olay müdahalesi, yama doğrulama | Sızma testi, kırmızı takım, açık ve exploit doğrulama, kontrollü açık araştırması |
| Modeller | GPT-6 Sol, GPT-6.1 Sol, GPT-6 Astra gibi ana modeller, daha az retle | Cyber modelleri ve ana modeller, daha az retle |
| Onay | Program onayı | Ayrı Red onayı, daha sıkı doğrulama |
Tablodaki terimler:
- Sızma testi: Bir sistemin, sahibinin izniyle, saldırgan gözüyle denenerek açıklarının bulunması.
- Kırmızı takım: Bir kurumun savunmasını gerçek bir saldırı gibi sınayan ekip.
- Exploit: Bir güvenlik açığından yararlanmak için yazılan kod ya da yöntem.
OpenAI'ın belgelerine göre Blue erişimi Red erişimini kendiliğinden getirmiyor; Red için ayrı başvuru ve onay gerekiyor. Program, modelin verileri saklamamasını sağlayan ayarı da (Zero Data Retention) kendiliğinden açmıyor; kurumların bunu ayrıca onaylatması gerekiyor.
GPT Cyber modelleri ne işe yarıyor?
Sıradan bir yapay zeka modeli, kötüye kullanılabilecek siber güvenlik isteklerini reddedecek şekilde ayarlanıyor. Sorun şu: bir güvenlik açığını kapatmak isteyen savunmacının sorduğu soru, çoğu zaman o açığı kullanmak isteyen saldırganınkiyle aynı. Cyber modelleri bu ikilemi, modeli yalnızca doğrulanmış savunmacılara açıp onlar için daha izin verici hâle getirerek çözüyor.
OpenAI'ın açıklamalarına göre model ailesi şöyle gelişti:
- GPT-5.4-Cyber: GPT-5.4'ün savunma amaçlı siber güvenlik kullanımları için daha izin verici olacak şekilde eğitilmiş sürümü.
- GPT-5.5-Cyber: Kritik altyapıyı korumakla görevli savunmacılara sınırlı önizleme olarak açıldı.
- GPT-5.6-Cyber: OpenAI'ın tanımıyla onaylı savunmacıların ileri düzey, yetkili açık araştırması, açık doğrulama ve güvenlik testleri için eğitilmiş en gelişmiş siber güvenlik modeli.
GPT-5.6-Cyber'in geliştirici belgelerindeki teknik özellikleri:
| Özellik | GPT-5.6-Cyber |
|---|---|
| Bağlam penceresi | 400 bin token |
| En fazla çıktı | 128 bin token |
| Bilgi tarihi | 16 Şubat 2026 |
| API fiyatı (1 milyon token) | 12,50 $ giriş, 75 $ çıkış |
| Erişim | Yalnızca Daybreak Red, Responses API |
Token, modelin metni işlerken kullandığı küçük parçalar. Bağlam penceresi, modelin tek seferde göz önünde tutabildiği metin miktarı.
GPT-6 Astra neden bu kadar sıkı korunuyor?
OpenAI'a göre GPT-6 Astra, şirketin bugüne kadar geniş kullanıma açtığı en yetenekli model ve OpenAI'ın Hazırlık Çerçevesi'nde (Preparedness Framework) siber güvenlik yeteneği açısından "Kritik" seviyeye ulaşan ilk model. Hazırlık Çerçevesi, OpenAI'ın modellerin tehlikeli yeteneklerini ölçüp hangi önlemlerle yayınlanacağına karar verdiği iç değerlendirme sistemi.
Bu yüzden Astra, siber güvenlik isteklerinde standart kullanıcılar için ek önlemlerle çalışıyor; daha az retle kullanmak isteyen savunmacılar Daybreak üzerinden başvuruyor. OpenAI'ın belgelerine göre bu önlemler bir isteği engelleyebiliyor, başka bir modele yönlendirebiliyor ya da sınırlayabiliyor ve zaman zaman meşru işlerde de devreye girebiliyor; bu durumda itiraz yolu bulunuyor.
Daybreak'e nasıl başvurulur?
OpenAI'ın belgelerine göre:
- Bireyler ChatGPT'nin siber güvenlik portalından, kurumlar ise kurumsal başvuru formundan başvuruyor; başvuru sayfası openai.com/daybreak adresinde.
- Onay, belirli bir kimliğe ya da hizmete, ChatGPT çalışma alanına ya da API kuruluşuna ve projesine, izin verilen ürüne ve modele göre veriliyor.
- Başvurmak ya da kimlik doğrulamasını tamamlamak onayı garanti etmiyor.
Program, yetkili savunma işleri için tasarlandı. Bir öğrencinin ders ya da kişisel merak için başvurusu bu kapsamın dışında kalıyor; bireysel başvurular da güvenlik uzmanlığının ve yetkili işin doğrulanmasını gerektiriyor.
Google ve Anthropic ne yapıyor?
Siber güvenlik yeteneği yüksek modelleri önce doğrulanmış savunmacılara açma yaklaşımı, büyük yapay zeka şirketlerinin ortak çizgisi hâline geldi:
| Şirket | Program | Model |
|---|---|---|
| OpenAI | Daybreak (Blue, Red) | GPT-5.6-Cyber, GPT-6 Astra |
| Fairwind | Gemini 3.8 Flash Cyber, Gemini 4 Argon | |
| Anthropic | Cyber Verification Program | Claude Opus 5.5 |
Google'ın yeni modeli Gemini 4 Argon şu an yalnızca Fairwind Programı'ndaki savunma ekiplerine açık; ayrıntıları Gemini 4 Argon Nasıl Kullanılır? yazısında anlattık. Anthropic de Claude Opus 5.5'i yüksek riskli siber güvenlik görevlerinde ek önlemlerle yayımladı ve doğrulanmış siber güvenlik uzmanlarına Cyber Verification Program üzerinden erişim açacağını duyurdu; modeli Claude Opus 5.5 Nedir? yazısında anlattık.
Öğrenci ve siber güvenlik toplulukları için ne anlama geliyor?
Cyber modelleri ve Daybreak, profesyonel savunma ekipleri için. Siber güvenliğe ilgi duyan bir öğrenci için asıl yol hâlâ izinli ortamlarda pratik yapmak: yarışma platformları, kendi kurduğun laboratuvar ve CTF etkinlikleri. Bu alanda nereden başlanacağını, hangi kategorilerin bulunduğunu ve yasal sınırın nerede çizildiğini CTF Nedir? yazısında anlattık.
Bir noktayı akılda tutmak gerekiyor: yapay zeka modelleri siber güvenlikte ne kadar güçlenirse güçlensin, bir sisteme sahibinin izni olmadan girmek Türk Ceza Kanunu'nda suç. Bu modeller de tam bu yüzden yalnızca doğrulanmış ve yetkili kişilere açılıyor.
Kurum ya da iş yeri adına kullanırken
Siber güvenlik işleri, bir kurumun en hassas verisiyle çalışmak demek: kaynak kodu, ağ yapısı, güvenlik açıkları ve olay kayıtları. Bu bilgiyi bir yapay zeka aracına girmek, sıradan bir metni girmekten çok daha büyük sonuç doğurabilir. Kurum adına yapay zeka kullanmadan önce üç soruyu netleştir:
- Veri kimin? Kurum adına yaptığın işte metin, tablo, kod ya da belge çoğu zaman sana değil; kuruma, müşterisine ya da iş ortağına aittir.
- Yazılı bir yapay zeka politikası var mı? Varsa oku. Yoksa işe başlamadan önce yöneticine ya da sorumlu birime sor.
- Hangi araç, hangi hesap, hangi bilgi? Politika belirli araçlara, kurumsal hesaplara ya da belirli bilgi türlerine izin veriyorsa yalnızca o sınırlar içinde kullan. Kişisel hesabınla kurumun güvenlik verisini girmek, iyi niyetle yapılsa bile kurala aykırı olabilir.
Daybreak'in veri saklamama ayarını kendiliğinden açmaması da kurumlar için önemli bir ayrıntı. KVKK'nın 2026'da yayımladığı iş yeri dokümanı, kurumun bilgisi ve onayı dışında kullanılan yapay zeka araçlarını, yani gölge yapay zekayı, kişisel veriler ve ticari sırlar için başlıca risklerden biri olarak ele alıyor. Kurumların bu kuralları nasıl yazdığını Şirketler İçin Yapay Zeka Politikası yazısında anlattık.
Sıkça sorulan sorular
OpenAI Daybreak nedir?
OpenAI'ın siber güvenlik için güvenilir erişim programı. Doğrulanan savunma ekiplerine ve güvenlik uzmanlarına, OpenAI'ın en güçlü modellerini siber güvenlik işlerinde daha az retle kullanma imkânı veriyor. Programın Daybreak Blue ve Daybreak Red olmak üzere iki kademesi var.
Daybreak Blue ile Daybreak Red arasındaki fark nedir?
Daybreak Blue, açık bulma, güvenli kod incelemesi ve olay müdahalesi gibi savunma işleri için ana modelleri daha az retle kullandırıyor. Daybreak Red ise sızma testi, kırmızı takım ve açık doğrulama gibi ileri düzey yetkili işler için; GPT Cyber modellerine erişim veriyor ve ayrı, daha sıkı bir onay gerektiriyor.
GPT Cyber nedir?
OpenAI'ın siber güvenlik işleri için özel eğittiği modellerin ortak adı: GPT-5.4-Cyber, GPT-5.5-Cyber ve en gelişmişi GPT-5.6-Cyber. Bu modeller yalnızca Daybreak programında onaylanan savunmacılara açık.
GPT-5.6-Cyber herkes tarafından kullanılabilir mi?
Hayır. OpenAI'ın geliştirici belgelerine göre model yalnızca Daybreak Red onayı alan kuruluşlara açık ve yalnızca Responses API üzerinden kullanılabiliyor. ChatGPT'nin standart planlarında bulunmuyor.
Daybreak'e nasıl başvurulur?
Bireyler ChatGPT'nin siber güvenlik portalından, kurumlar kurumsal başvuru formundan başvuruyor; başvuru sayfası openai.com/daybreak. Başvuru ve kimlik doğrulaması onayı garanti etmiyor; Blue onayı Red'i kendiliğinden getirmiyor.
ChatGPT siber güvenlik sorularını neden bazen reddediyor?
OpenAI'ın belgelerine göre siber güvenlik önlemleri bir isteği engelleyebiliyor, başka modele yönlendirebiliyor ya da sınırlayabiliyor ve bazen meşru işlerde de devreye girebiliyor. GPT-6 Astra, OpenAI'ın değerlendirmesinde siber güvenlikte "Kritik" seviyeye ulaşan ilk model olduğu için bu önlemler sıkı tutuluyor.
Öğrenciler GPT Cyber modellerini kullanabilir mi?
Bu modeller yetkili savunma işleri yapan doğrulanmış uzmanlar ve ekipler için. Siber güvenlik öğrenmek isteyen bir öğrenci için doğru yol, CTF yarışmaları ve kendi laboratuvarı gibi izinli ortamlarda pratik yapmak.